Diskusi Panel IRMAPA: Building Resilient Company in Digital Era through Integrated GRC
Penulis: Charles R. Vorst, MM., BCCS, CERG, ERMCP, QCRO, QRGP, CCGO, CGOP – Sekretaris Jenderal IRMAPA.
Bulan lalu, tepatnya tanggal 18 Juni 2019, IRMAPA kembali menyelenggarakan acara diskusi panel bagi para anggotanya dengan tema “Building Resilient Company in Digital Era through Integrated GRC”. Diskusi panel ini dilaksanakan di Main Hall Bursa Efek Indonesia, Jakarta, dengan tuan rumah PT Pefindo Biro Kredit (PBK). Acara dimulai dengan opening dari Ketua IRMAPA, Dr. Antonius Alijoyo, yang mengangkat pentingnya bagi praktisi manajemen risiko dalam memahami credit scoring sebagai bagian dalam upaya pengelolaan risiko kredit yang dihadapi organisasi, maupun bagi setiap individu dalam menjaga creditworthiness-nya. Pada kesempatan kali ini, penulis berkesempatan mengambil peran sebagai moderator pada sesi paparan para pembicara Bapak Yohanes Arts Abimanyu, SE.Ak, MSM, CA. CERG, dan Bapak Mohamad Mukhlis, ST, MT, CERG beserta tim, yang keduanya berasal dari internal PBK..
Pada sesi pertama, Abimanyu, Direktur Utama PBK yang akrab dipanggil Pak Abi oleh jajaran manajemen PBK, membawakan paparan dengan topik “Managing Credit Risk in Digital Era”. Dalam paparannya, pertama-tama Abimanyu memberikan sosialisasi mengenai PBK beserta layanan apa saja yang diberikan kepada para pelanggannya. Sebagai biro kredit terdepan yang menyediakan informasi perkreditan yang andal dan terpercaya, PBK melayani industri perbankan yang menjalankan fungsi intermediaries dalam penyaluran kredit kepada masyarakat, termasuk di dalamnya institusi finansial lain yang memberikan jasa perkreditan serta organisasi pada industri lainnya yang melakukan penjualan secara kredit, termasuk di dalamnya masyarakat luas yang melakukan pemantauan terhadap credit score dirinya. Pada kesempatan tersebut, Abimanyu juga menjelaskan mengenai risiko kredit, analsis risiko kredit, termasuk di dalamnya traditional credit scoring model maupun kombinasi antara traditional & alternative model yang diadopsi oleh IDScore, aplikasi penyedia data perkreditan milik PBK, yang memberikan nilai lebih pada informasi perkreditan yang disediakan PBK sebagai basis risk-based credit decision making para pelanggan PBK dalam upaya mencapai pertumbuhan kredit di era digital dengan eksposur risiko kredit yang tetap terukur. Selain itu, paparan pada sesi I ini juga menjelaskan pentingnya credit scoring yang andal baik bagi institusi finansial maupun bagi masyarakat umum dalam membangun dan menjaga reputasi kredit yang baik, serta peran apa yang perlu dijalankan oleh para praktisi manajemen risiko kredit dalam menjaga pengelolaan risiko kredit organisasi agar tetap efektif.
Melanjutkan sesi di atas, Mukhlis, Direktur PBK, yang bersama penulis juga aktif sebagai anggota Komite Teknis 03-10 Tata Kelola, Manajemen Risiko, dan Kepatuhan (GRC) untuk mewakili Indonesia dalam sidang-siang ISO/TC 262 dan ISO/TC 309 untuk standar-standar di bidang GRC, selanjutnya membawakan paparan dengan topik “Developing a Strong GRC to Increase Company Resilience”. Dalam paparannya, Mukhlis menjelaskan keberadaan komitmen pimpinan puncak yang memainkan peranan penting ketika organisasi hendak membangun sistem dan praktik GRC terintegrasi. Pada sesi ini, Mukhlis berbagi informasi tentang bagaimana PBK berupaya untuk mengintegrasikan tata kelola, manajemen risiko, sistem manajemen kepatuhan, sistem manajemen mutu, sistem manajemen keamanan informasi, termasuk di dalamnya tata kelola data dan TI (data governance dan IT governance), manajemen proyek, serta manajemen kelangsungan bisnis (business continuity management), yang keseluruhannya mengadopsi standar praktik terbaik yang kerap menjadi referensi berbagai organisasi di dunia seperti, standar-standar ISO dan lainnya. Selain itu, Mukhlis juga menjelaskan manfaat apa yang hendak diraih PBK dengan mengintegrasikan GRC dengan sistem manajemen yang diterapkan oleh PBK, serta roadmap yang digunakan PBK dalam mewujudkan praktik GRC terintegrasi, dan strategi yang diterapkan untuk mendukung upaya integrasi, yakni dengan membagi upaya pengintegrasian di luar dan di dalam atau melalui sistem informasi berbasis TI. Pada sesi II tersebut, Risk Manager PBK, Nazer, yang bertugas untuk mengintegrasikan GRC di luar perangkat TI, dan IT Manager PBK, Helios, yang bertugas untuk mengintegrasikan GRC melalui sistem informasi berbasis TI, juga berkesempatan memberikan paparan masing-masing yang menjelaskan upaya pengintegrasian GRC PBK secara lebih rinci dan teknis.
Adapun beberapa catatan yang penulis sarikan dari kedua sesi di atas antara lain:
1. Bagi praktisi manajemen risiko kredit, sangat penting untuk dapat memantau informasi credit score para debitur yang menjadi pelanggan organisasi dalam rangka untuk menjaga eksposur kredit organisasi tetap dapat terkelola sesuai selera risikonya;
2. Selain itu, praktisi manajemen risiko kredit, atau para pihak yang terlibat dalam pengelolaan risiko kredit organisasi, perlu memahami komponen apa saja yang dapat mempengaruhi suatu credit score debitur sehingga dengan demikian dapat menerapkan pengendalian risiko kredit yang relevan dan efektif, selain dari mengandalkan hasil analisis kredit yang dilakukan pada awal transaksi;
3. Terlebih di era digital, pendekatan tradisional dalam credit scoring mungkin saja tidak lagi mencukupi dalam menilai creditwothiness satu pihak sehingga penggunaan combined model dengan menyertakan komponen-komponen alternatif tambahan dalam traditional credit scoring model menjadi sebuah pilihan yang paling masuk akal. Sehubungan dengan hal ini, komponen-komponen alternatif tambahan perlu dipilih secara seksama dan ditinjau secara berkala guna upaya pengembangan berkelanjutan agar credit scoring model dapat semakin andal;
4. Bagi organisasi maupun masyarakat umum yang memanfaatkan jasa perkreditan dari sebuah institusi, sangat penting untuk membangun dan menjaga good credit reputation agar akses terhadap sumber pendanaan eksternal dapat terpelihara;
5. Dalam kaitan penerapan praktik GRC yang terintegrasi dengan sistem manajemen di lingkungan organisasi, sangat penting bagi para praktisi tata kelola, manajemen risiko, dan kepatuhan untuk bersama-sama mendapatkan komitmen dan dukungan dari pimpinan puncak organisasi, serta menjaganya selama upaya penerapan berlangsung dengan cara mengelola ekspektasi dari para pimpinan terhadap manfaat GRC terintegrasi bagi organisasi melalui ketersediaan roadmap penerapan yang dengan jelas memaparkan tahapan penerapan (milestones), berikut dengan keluaran dan kebutuhan sumber daya di tiap tahapan.
Sebagai informasi tambahan, acara diskusi panel di atas juga diliput oleh beberapa media cetak dan online. Beberapa tautan yang dapat dikunjungi untuk melihat liputan acara diskusi panel antara lain https://investor.id/finance/credit-scoring-solusi-jaga-risiko-kredit-di-era-digital, dan https://foto.bisnis.com/view/20190618/935063/diskusi-manajemen-risiko-di-era-digital#.XQn43SGC3b8.whatsapp. Selain itu, kedua pembicara beserta beberapa tokoh praktisi GRC di Indonesia berkesempatan untuk diwawancarai oleh IRMAPA. Video rekaman wawancara ini dapat segera diakses pada website IRMAPA dalam waktu dekat.
Mengakhiri artikel ini, penulis juga hendak menginformasikan bahwa pada bulan Oktober 2019 mendatang, IRMAPA akan bekerja sama lebih lanjut dengan PBK untuk menyediakan pelatihan dengan topik credit scoring bagi para profesional bidang manajemen risiko. Semoga pelatihan ini nantinya juga bisa dimanfaatkan dengan sebaik-baiknya khususnya oleh para Anggota IRMAPA.
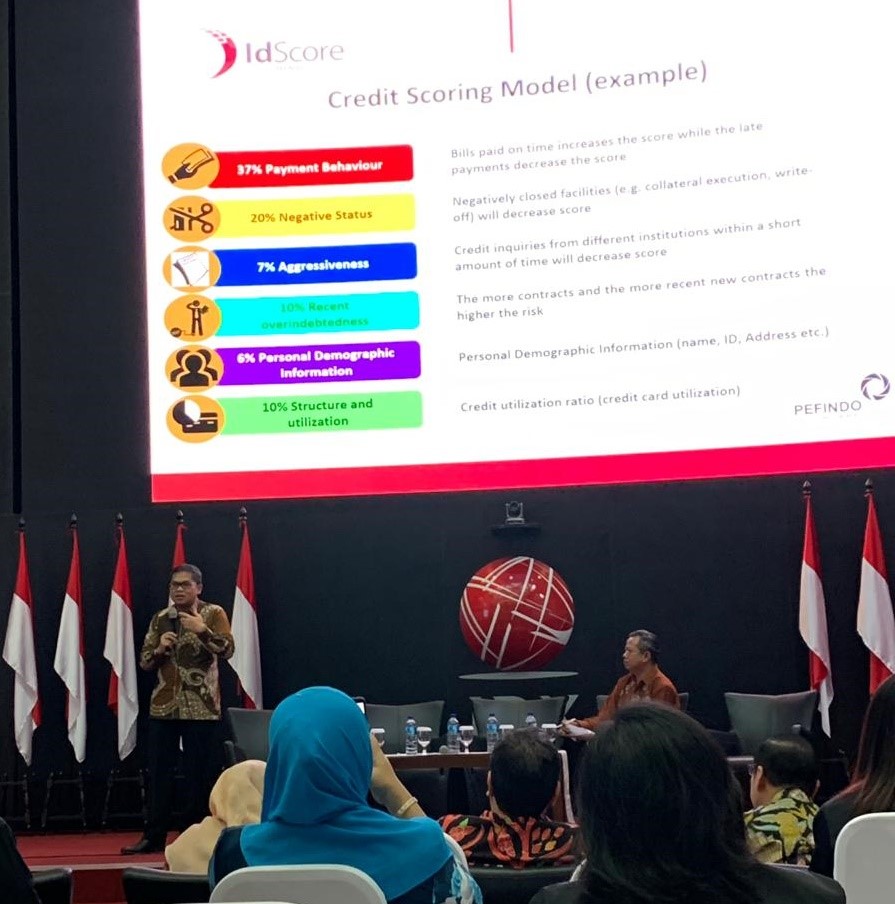 -Direktur Utama PBK dalam diskusi tentang pengelolaan risiko kredit di era digital.-
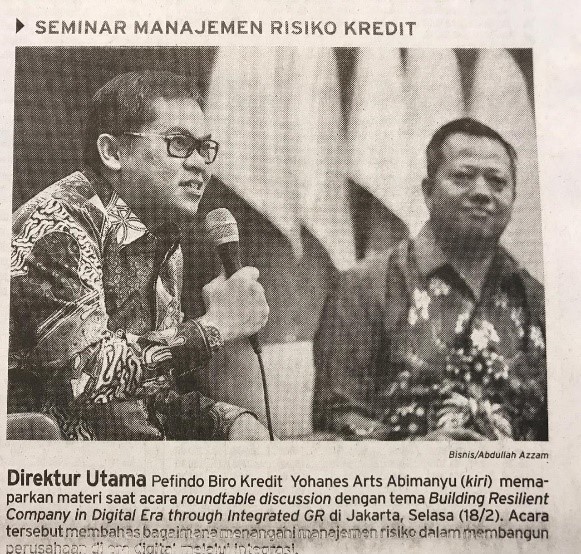
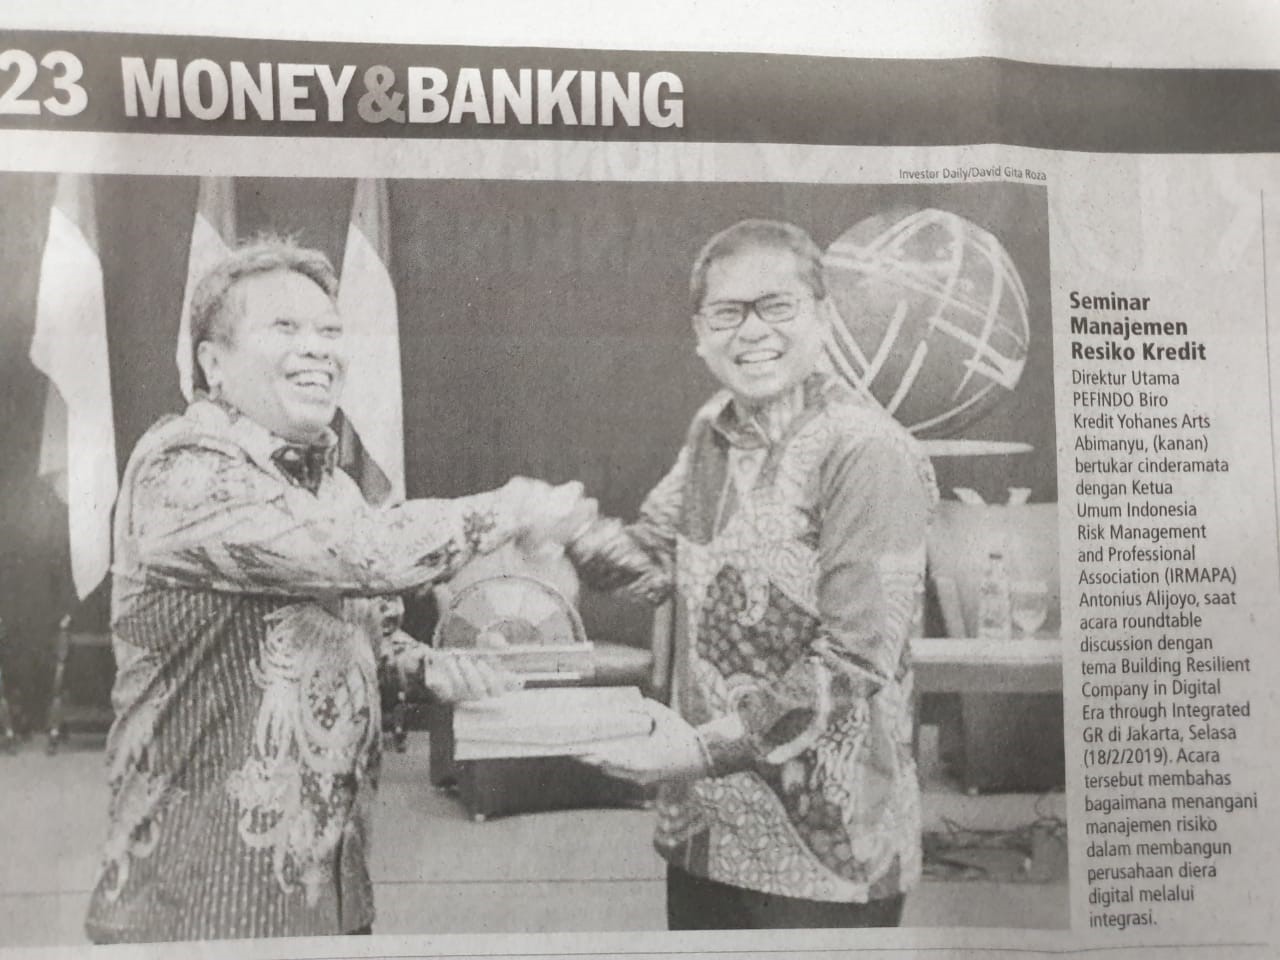
-Beberapa kliping berita Diskusi Panel IRMAPA dan PBK pada media cetak.-
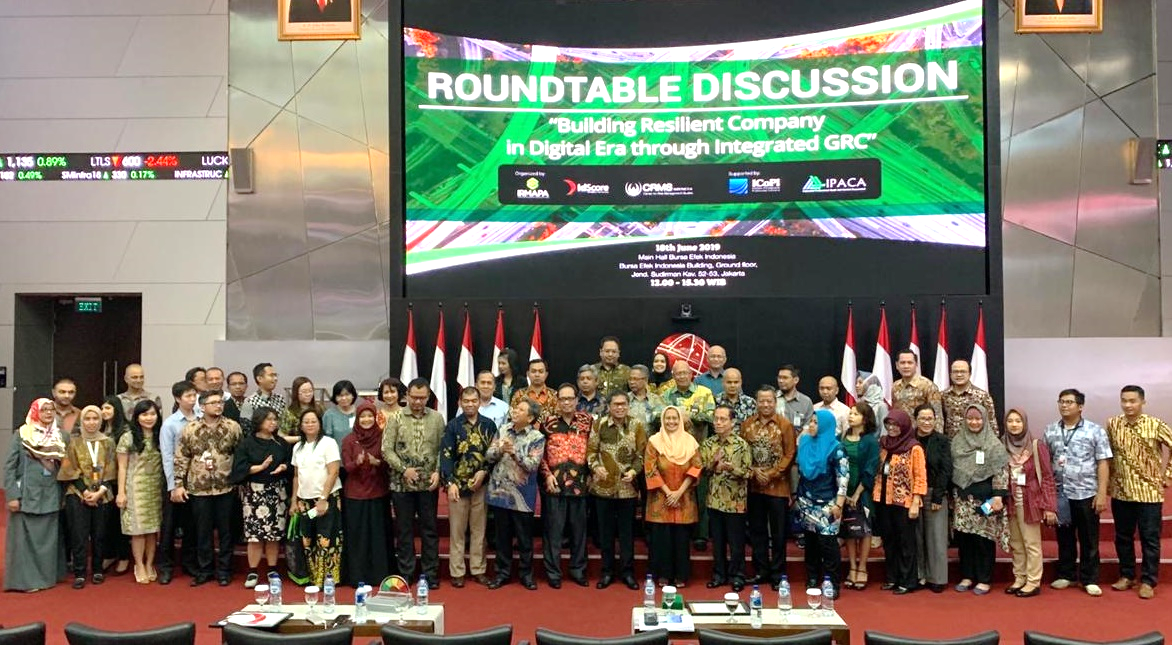
-Sesi foto bersama Diskusi Panel IRMAPA, 18 Juni 2019.-
SNI ISO 31000:2018 MANAJEMEN RISIKO: Satu-Satunya Standar Nasional Manajemen Risiko Indonesia – Berbasis UU NO: 20/2014
Penulis: Dr. Antonius Alijoyo, ERMCP, CERG.
Ketua Dewan Pengarah Indonesia Risk Management Professional Association (IRMAPA)
Ketua Komite Teknis 03-10: Tata Kelola, Manajemen Risiko, dan Kepatuhan – Badan Standarisasi Nasional (BSN) Indonesia.
Jakarta 06 Juni 2019
Pada tanggal 12 April 2019, penulis berkesempatan hadir dalam undangan diskusi ‘Rapat Konsolidasi dalam rangka Penerapan Manajemen Risiko di Lingkungan Kementerian Koordinator Bidang Perekonomian Indonesia’.
Rapat dihadiri oleh perwakilan kementerian dengan narasumber yang diundang adalah perwakilan Badan Standarisasi Nasional (BSN) Bapak Hendro Kusumo selaku Direktur Pengembangan Standar Infrastruktur, Penilaian Kesesuaian, Personal dan Ekonomi Kreatif. Penulis sendiri, Dr. Antonius Alijoyo, hadir dalam kapasitas sebagai Ketua Komite Teknis 03-10: Tata Kelola, Manajemen Risiko, dan Kepatuhan – Badan Standarisasi Nasional (BSN) Indonesia.
Dari bahasan materi paparan dan diskusi antar peserta rapat, ada satu topik bahasan yang menarik untuk berbagi dengan komunitas manajemen risiko di Indonesia secara luas, yaitu apa dasar hukum atau payung hukum penerapan SNI (Standar Nasional Indonesia) secara umum, dan SNI ISO 31000:2018 Manajemen Risiko – Pedoman secara khusus.
Mengutip salah satu halaman dari presentasi mengenai payung hukum tentang standarisasi yang berisikan banyak rujukan, penulis mengutip rujukan utama yaitu Undang-Undang Nomor 20 tahun 2014 tentang Standardisasi dan Penilaian Kesesuaian (UU No. 20/2014), dan Peraturan Pemerintah Nomor 34 tahun 2018 (PP No. 34/2018) tentang Sistem Standardisasi dan Penilaian Kesesuaian Nasional.
Dalam pasal 13 ayat 2 UU No.20/2014, dan PP No. 34/2018, tertulis dengan jelas kalimat di bawah ini:
“Dalam hal terdapat standar internasional, SNI dirumuskan selaras dengan standar internasional melalui: Adopsi standar internasional dengan mempertimbangkan kepentingan nasional untuk menghadapi perdagangan global; atau Memodifikasi standar internasional disesuaikan dengan perbedaan iklim, lingkungan, geologi, geografis, kemampuan teknologi, dan kondisi spesifik lain”.
Merujuk pada pasal 13 ayat 2 UU No. 20/2014 dan PP No: 34/2018 di atas, sudah seharusnya SNI ISO 31000:2018 menjadi rujukan utama bagi organisasi di Indonesia, mulai dari sektor publik, sektor privat, komersial maupun non-komersial. Singkat kata, dua elemen di bawah ini menjadi kata kunci:
ISO 31000:2018 = Rujukan Standar Internasional;
SNI ISO 31000:2018 = Rujukan Standar Nasional Indonesia – hasil adopsi identik ISO 31000:2018 dan sudah diterjemahkan ke dalam Bahasa Indonesia.
Bagi yang tertarik untuk mempelajari SNI ISO 31000:2018 secara mendalam, mereka dapat melihat di situs resmi BSN yaitu www.bsn.go.id, atau di situs resmi penyedia pelatihan SNI ISO 31000:2018 www.crmsindonesia.org .
Mudah-mudah tulisan ini bermanfaat
———————————————————-
Risiko Inheren dalam Rancangan Udang-Undang (RUU) BUMN Tahun 2019
Penulis: Dr. Antonius Alijoyo, ERMCP, CERG.
Ketua Dewan Pengarah Indonesia Risk Management Professional Association (IRMAPA)
Tulisan ini dibuat berdasarkan pemahaman penulis yang hadir sebagai peserta dalam diskusi panel “Peran Direksi dan Dewan Komisaris dalam RUU BUMN” yang diselenggarakan oleh Lembaga Komisaris dan Direktur Indonesia (LKDI) pada tanggal 2 Mei 2019 di Financial Club, Jakarta – Indonesia.
Hadir tiga panelis dalam diskusi di atas:
Tuti Hadi Putranto – Praktisi Hukum, salah satu mitra pendiri Hadiputranto, Hadinoto & Partners, salah satu kantor firma hukum terbesar di Indonesia, yang merupakan anggota dari kantor Firma Hukum Baker & McKenzie International.
Dr. Dian Puji N. Simatupang, SH, MH – Ketua Bidang Studi / Klaster Keilmuan Hukum Administrasi Negara Fakultas Hukum Universitas Indonesia, dan Ketua Peminatan Hukum Keuangan Publik Program Pascasarjana Fakultas Hukum Universitas Indonesia.
Kanaka Puradiredja – Ketua Badan Pengurus Lembaga Komisaris dan Direktur Indonesia (LKDI). Beliau adalah tuan rumah acara diskusi panel ini.
Panelis Ibu Tuti Hadiputranto adalah ahli dan praktisi hukum korporasi yang sudah malang melintang berpuluh tahun di Indonesia dengan pengalaman internasional dan nasional di berbagai industri sebagai penasihat hukum baik sebagai penasihat hukum untuk korporasi multinasional, konglomerat, dan terutama Badan Usaha Milik Negara (BUMN). Beliau membawakan paparan berjudul “Isu sentral dalam RUU BUMN vs BUMN sebagai Korporasi Modern”.
Ibu Tuti Hadiputranto menyoroti beberapa butir pasal dan/atau kalimat dalam RUU BUMN yang ditengarai akan menimbulkan risiko inheren baru. Beberapa hal diangkat oleh beliau karena berpotensi untuk tidak sejalan dengan Undang-Undang Perusahaan Terbatas No: 40 Tahun 2007 (UUPT) dan juga tidak sejalan dengan semangat untuk mendorong BUMN mampu melakukan pengambilan keputusan dan aksi korporasi yang cepat tepat berazaskan prinsip-prinsip tata kelola korporasi yang baik. Kegalauan beliau tercermin dalam berbagai ekspresi ungkapan yang bernada khawatir bila RUU menjadi Undang-Undang (UU), maka BUMN Indonesia berpotensi mengalami kemunduran dalam era kompetisi global dan digitalisasi yang menuntut kecepatan pengambilan keputusan dan kesigapan melakukan aksi korporasi.
Senada dengan Ibu Tuti Hadiputranto, Bapak Dian Puji Simatupang, sebagai ahli hukum dan akademisi menyoroti materi bahasan dari kaca mata potensi timbulnya kerancuan antara ranah privat dengan ranah publik yang ditimbulkan dari RUU tersebut. Beliau membawakan paparan berjudul “Optimalisasi peran Direksi dan Dewan Komisaris melalui Proses Seleksi dan Nominasi yang transparan, akuntabel dan fair”.
Bapak Dian Puji Simatupang menegaskan bahwa BUMN yang dikelola berlandaskan hukum privat dengan mekanisme tiga organ yaitu Rapat Umum Pemegang Saham (RUPS), Dewan Komisaris, dan Direksi yang sejatinya berdasarkan pada UU PT, dapat rancu bila Dewan Perwakilan Rakyat (DPR) ikut serta dalam beberapa ranah korporasi yang merupakan ranah privat.
Kesimpulan dan harapan
Kedua panelis di atas seirama dalam mengekspresikan kegalauan dan keprihatinan mereka terhadap isi RUU yang dapat memicu terjadinya kemunduran pengelolaan BUMN di Indonesia. Beberapa argumentasi dan butir pemikiran serta pendapat mereka dicatat oleh penulis baik sebagai pembelajaran bagi penulis sendiri dan sebagai perspektif untuk berbagi dengan praktisi manajemen risiko di Indonesia:
- Paradoksal ‘kekayaan negara’ yang tidak kunjung tuntas, dan dapat menjadi dasar multitafsir, apakah kerugian BUMN merupakan kerugian negara? Dalam RUU ini, esensi paradoksal tersebut tetap ada dan bahkan berpotensi lebih kompleks karena dapat menimbulkan persepsi adanya keterlibatan badan publik dalam ranah privat, yang dapat memicu pemikiran atau pandangan berikut: Bila BUMN dimiliki oleh negara, maka negara dapat terpapar semua risiko BUMN. Contoh: bila piutang BUMN dianggap kekayaan negara, bisa saja hutang BUMN dianggap sebagai hutang negara? Akibatnya, tafsiran ini akan membuat ruang gerak dan ruang pengambilan keputusan korporasi BUMN menjadi sangat terbatas.
- Selain hal di atas, besaran paparan risiko korporasi (corporate risk exposure) BUMN dapat ditafsirkan tidak terjaga atau terbatasi pada jumlah saham yang disetorkan oleh negara (catatan: dikenal dengan istilah kekayaan negara yang dipisahkan). Dalam hal ini, ada kemungkinan paparan risiko berlanjut pada kekayaan negara itu sendiri.
- Keterlibatan DPR dalam menentukan direktur utama BUMN sangat bertentangan dengan prinsip dan semangat UU PT yang merupakan hak RUPS. Sejatinya, RUPS yang menentukan dan/atau mengangkat direksi dan dewan komisaris. Mereka pula yang memiliki hak untuk menurunkan / memberhentikan direksi dan dewan komisaris.
Sementara masih ada beberapa butir tambahan yang menjadi ajang bahasan diskusi, penulis mencatat beberapa simpulan hasil diskusi yang merupakan harapan praktisi tata kelola korporasi agar RUU tersebut ditinjau kembali dengan beberapa butir masukan / pemikiran di bawah ini:
- Mengharmonisasikan dan menegaskan terminologi pengertian ‘kekayaan negara yang dipisahkan’, yang dalam praktiknya adalah investasi negara dalam bentuk saham, sehingga tidak perlu ada multitafsir lagi.
- Dihapuskannya klausul dan/atau terminologi yang dapat menimbulkan multitafsir baru, misal istilah ‘dampak luas’. Dibuangnya kata-kata yang dapat berpotensi multitafsir karena dapat menjadi dasar ‘salah tafsir’.
- Pemilihan dan proses pemenuhan akuntabilitas direksi dan dewan komisaris merujuk pada satu sumber hukum saja yaitu UU PT, karena kehadiran negara dalam BUMN adalah dalam bentuk penyertaan saham (atau kekayaan negara yang dipisahkan).
- Tegaskan bahwa BUMN bukan badan publik, dan anggota direksi dan dewan komisaris bukanlah pejabat publik. Contoh: Apakah Direksi BNI dapat mengharuskan semua warga negara Indonesia menjadi nasabah BNI?
Akhir kata, perlu diingatkan lagi kepada kita semua bahwa fungsi DPR adalah: fungsi legislasi, fungsi budget/anggaran, dan fungsi pengawasan. Dari sudut pandang praktisi tata kelola korporasi, bila DPR ingin melakukan fungsi pengawasan, maka sebaiknya mereka menggunakan hak-hak pengawasan mereka kepada pemerintah bukan kepada BUMN.
Semoga tulisan ini bermanfaat.
Professional Ethics Workshop: Inisiatif OJK Meningkatkan Integritas Profesional Penyedia Asurens di Industri Jasa Keuangan
Penulis: Charles R. Vorst, MM., BCCS, CERG, ERMCP, QCRO, QRGP, CCGO, CGOP – Sekretaris Jenderal IRMAPA.
Sejak beberapa bulan lalu berdasarkan undangan Otoritas Jasa Keuangan (OJK), IRMAPA tergabung ke dalam Forum Governance-Risk Management-Compliance (disingkat Forum GRC), yang bersama-sama dengan organisasi dan asosiasi profesi lainnya bidang tata kelola, manajemen risiko, dan kepatuhan di Indonesia dipercaya untuk merumuskan Pedoman Penerapan GRC Indonesia (informasi tentang hal ini akan penulis sajikan dalam artikel lain yang terpisah). Dalam rangka memperlengkapi anggota Forum GRC tersebut, OJK juga mengundang anggota forum untuk hadir dalam Professional Ethics Workshop yang OJK selenggarakan pada hari Jumat, 3 Mei 2019 lalu.
Adapun workshop berisikan berbagai diskusi dengan topik peningkatan integritas para praktisi profesional yang terlibat dalam penyediaan asurens (assurance provider) bagi organisasi di industri jasa keuangan, yaitu asurens terhadap keandalan laporan keuangan (dalam hal ini akuntan publik/auditor eksternal yang tergabung dalam Kantor Akuntan Publik, atau disingkat KAP), asurens independen dari pihak internal organisasi (yaitu para auditor internal), serta tentunya para profesional praktisi manajemen risiko. Diawali dengan talkshow dengan narasumber M. Jusuf Wibisana, yang mewakili salah satu KAP di Indonesia, serta Ito Warsito, sebagai perwakilan profesional top management, yang banyak membahas mengenai bentuk-bentuk dan tantangan nyata perilaku profesional yang berintegritas tinggi di Indonesia. Selanjutnya, workshop dibagi menjadi dua kelas, kelas ‘Executive’ di mana penulis tergabung di dalamnya, serta kelas ‘Management’. Adapun kedua kelas memiliki agenda yang serupa namun dengan fokus dan pembahasan dari perspektif yang berbeda, perspektif pimpinan puncak organisasi pada kelas ‘Executive’ dan perspektif manajemen lini pada kelas yang lainnya.
Pembahasan materi pada kedua kelas diawali dengan professional ethics bagi para akuntan publik yang dibawakan oleh Pusat Pembinaan Profesi Keuangan, Kementerian Keuangan, dilanjutkan dengan code of ethics para auditor internal dengan pemapar dari Institute of Internal Auditors (IIA) Indonesia, serta diakhiri dengan pembahasan mengenai business integrity yang dibawakan oleh perwakilan dari Komisi Pemberantasan Korupsi (KPK) yang juga membahas kiat-kiat pelaku bisnis agar tidak ‘terjebak’ dalam kasus suap dan korupsi. Melengkapi paparan, seluruh sesi dilengkapi dengan contoh-contoh kasus riil dalam konteks Indonesia berikut dengan diskusi melalui tanya-jawab dengan audiens.
Beberapa hal penting yang dapat penulis bagikan dari workshop di atas antara lain:
- Perilaku beretika para profesional diwujudkan dalam beberapa karakter seperti berintegritas, jujur, akuntabel, mengedepankan transparan dengan tetap menjaga informasi rahasia organisasi, patuh terhadap peraturan dan regulasi, kompeten untuk melaksanakan profesi, menjalankan kehati-hatian (antara lain melalui ketelitian dan kecermatan);
- Kompetensi untuk menjalankan profesi salah satunya dibuktikan dengan kepemilikan sertifikasi kompetensi/profesi dengan kesadaran untuk senantiasa mengembangkan kompetensi dengan pengetahuan terkini;
- Dalam menjalankan perannya sebagai profesional beretika penyedia asurens, para praktisi berhadapan dengan risiko profesi seperti pemutusan hubungan kerja atau kerja sama dengan dampak dari aspek finansial;
- Sehubungan dengan risiko di atas, diperlukan sebuah mekanisme perlindungan bagi praktisi penyedia asurens untuk menunjang perilaku profesional beretika yang senantiasa dituntut dari para praktisi penyedia asurens pada tiap kesempatan;
- Adapun untuk mewujudkan perilaku bisnis beretika tidak dapat hanya mengandalkan profesionalisme dari para praktisi penyedia asurens, melainkan memerlukan juga komitmen dari para pemilik pengendali dan pimpinan puncak untuk menjalankan bisnis secara berintegritas.
– Salah satu sesi dalam Professional Ethics Workshop dengan pembicara dari KPK. –
Konferensi Internasional ACISE & ICRMIA: Kerja Sama IRMAPA dan Universitas Diponegoro dalam Kegiatan Call for Papers Bidang Manajemen Risiko
Penulis: Charles R. Vorst, MM., BCCS, CERG, ERMCP, QCRO, QRGP, CCGO, CGOP – Sekretaris Jenderal IRMAPA.
Tanggal 23 – 24 April 2019 menjadi sebuah tanggal penting bagi IRMAPA di mana untuk pertama kalinya IRMAPA menyelenggarakan call for paper & international conference dengan judul Internasional Conference on Risk Management as an Interdisciplinary Approach (ICRMIA). Adapun ICRMIA yang pertama ini diselenggarakan bersamaan dengan 6th Annual Conference on Industrial and System Engineering (ACISE), di Semarang, Jawa Tengah. Joint conference yang berlangsung di salah satu hotel bintang lima di Semarang ini terselenggarakan berkat kerja sama antara IRMAPA dengan Universitas Diponegoro, dan berhasil mengumpulkan lebih dari 120 academic research paper dari para akademisi dan mahasiswa S3 dari berbagai universitas dalam dan luar negeri di mana ± 50 di antaranya adalah mengenai manajemen risiko.
Kegiatan ACISE & ICRMIA di atas merupakan salah satu inisiatif IRMAPA untuk menjadi wadah bagi seluruh profesional bidang manajemen risiko, termasuk di dalamnya para akademisi di Indonesia. Telah menjadi sebuah misi tersendiri bagi IRMAPA untuk meningkatkan minat dan perhatian di lingkungan universitas terhadap pengembangan manajemen risiko sebagai sebuah disiplin ilmu, dengan harapan bahwa akan semakin banyak pemikiran, inovasi, serta para pelaku profesi manajemen risiko di Indonesia yang dihasilkan universitas guna memenuhi tuntutan kebutuhan yang semakin meningkat baik di tanah air maupun luar negeri.
Adapun tema yang diusung dalam joint conference ACISE & ICRMIA adalah “Risk Engineering in Industry 4.0: protecting and Creating Value in Industrial and System Engineering”. Tema ini sangat relevan dengan situasi di mana Indonesia yang sedang bersiap diri dalam menyongsong era Industri 4.0 (atau disingkat I4.0). Sebagai sebuah bangsa, kesiapan akan I4.0 tentunya menjadi penentu apakah kehadiran I4.0 akan dinilai sebagai peluang besar bagi pengembangan industri dan perekonomian Indonesia, ataukah sebaliknya dianggap sebagai risiko yang besar. Dalam hal ini, IRMAPA berupaya untuk berkontribusi dalam membangun kesiapan bangsa terhadap I4.0 melalui apa yang bisa IRMAPA kerjakan, salah satunya adalah melalui penyelenggaraan joint conference di atas.
Acara yang ikut didukung oleh CRMS Indonesia ini menampilkan keynote dari Menristekdikti yang diwakili oleh Direktur Riset dan Pengabdian kepada Masyarakat, Prof. Ocky Karna Rdjasa, M.Sc., Ph.D, yang kemudian dilanjutkan dengan panel dari para pembicara dalam dan luar negeri pada plenary session setiap harinya, di antaranya, Prof. Dr. Bambang Prasetyo, Kepala Badan Standardisasi Nasional (BSN), serta Dr. Antonius Alijoyo, selaku Ketua Umum IRMAPA, yang kemudian dilanjutkan dengan pembahasan paper dalam braekout session oleh para pemakalah dan scientific reviewer board yang terdiri dari berbagai akademisi dalam dan luar negeri. Pada sesi breakout, tersedia juga satu kelas workshop setiap harinya yang membahas topik-topik manajemen risiko seperti standar internasional ISO 31000:2018 serta Risk & Control Self-Assessment sebagai practical tool dalam penerapan manajemen risiko di mana penulis terlibat sebagai fasilitator workshop.
Beberapa poin penting berikut yang penulis dapat sarikan dari seluruh diskusi selama konferensi berlangsung adalah sebagai berikut:
- Sebagai sebuah tren, I4.0 merupakan sebuah keniscayaan yang muncul dari perkembangan teknologi yang tengah berlangsung secara eksponensial dewasa ini. Tren ini diyakini oleh banyak ahli membawa berbagai kebaikan dan kemudahan bagi perkembangan peradaban manusia;
- Sebagai sebuah perubahan, I4.0 hadir dengan membawa ketidakpastian, di mana bagi dunia usaha dan industri, kegagalan dalam mengantisipasi risiko yang muncul dari ketidakpastian dapat berujung pada disrupsi;
- Tidak hanya ketidakpastian, gelombang perubahan I4.0 juga dapat menciptakan situasi VUCA (volatility, uncertainty, complexity, dan ambiguity) ketika perkembangan teknologi I4.0 tidak dibarengi dengan kesiapan sumber daya insani untuk memanfaatkan teknologi tersebut;
- Menjadi sebuah pekerjaan rumah yang besar bagi Indonesia sebagai sebuah bangsa untuk menyiapkan dunia usaha dan industri menyambut I4.0 agar tidak terombang-ambing dalam VUCA dan menjadi ‘korban’ disrupsi. Dalam hal ini, membangun kesiapan di atas tidak dapat hanya dilakukan oleh pemerintah, melainkan juga membutuhkan kerja sama dari para pelaku usaha dan industri berupa inisiatif-inisiatif terobosan dan inovasi;
- Terkait dengan poin di atas, diperlukan perubahan mindset para pimpinan puncak organisasi untuk tidak membiarkan manajemen organisasi terjebak dalam zona nyaman, serta berkomitmen untuk membangun kultur pembelajaran dan inovasi di tiap lini organisasi;
- Tidak kalah penting juga adalah senantiasa meningkatkan kapasitas manajemen risiko organisasi agar inovasi dan terobosan yang berlangsung di lingkungan organisasi berjalan dengan risiko yang diambil secara terukur;
- Pemanfaatan berbagai teknik asesmen risiko yang tersedia dalam ISO 31010, melengkapi berbagai kajian yang dijalankan oleh manajemen organisasi dalam menentukan inovasi dan terobosan, menjadi pilihan sangat masuk akal bagi seluruh jajaran manajemen organisasi.
Akhir kata, besar harapan IRMAPA bahwa ICRMIA dapat terlaksanakan secara berkala, di mana melalui acara ini ‘terbit’ berbagai pemikiran inovasi dan terobosan dalam hal pemanfaatan manajemen risiko dalam meningkatkan ketangguhan organisasi dan industri di Indonesia.
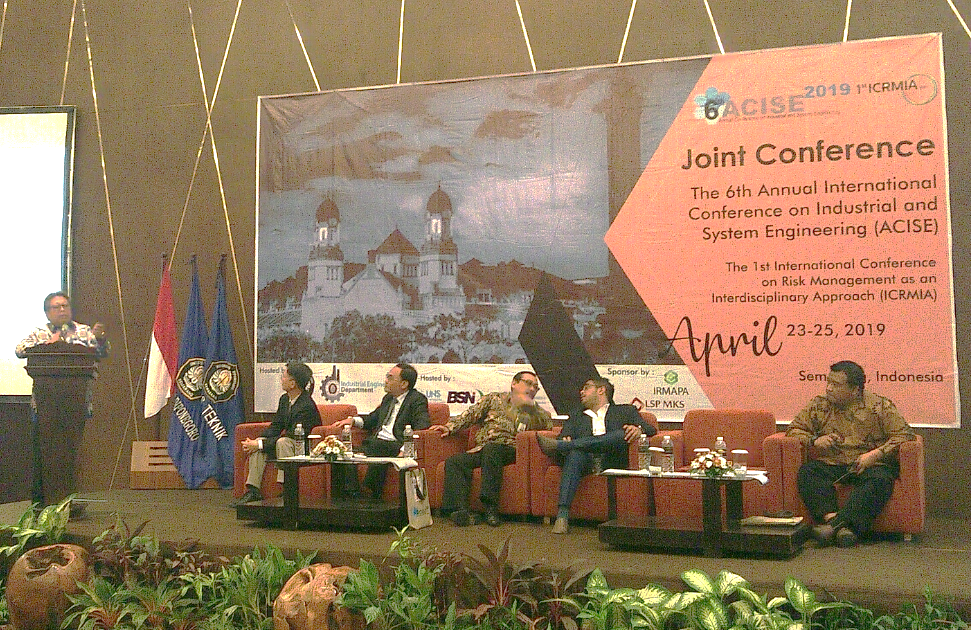
– Salah satu sesi plenary ACISE & ICRMIA yang menampilkan Ketua Umum IRMAPA. –
Liputan mengenai acara ACISE & ICRMIA juga tersedia di: https://www.undip.ac.id/language/id/archives/11397.
IRMAPA Roundtable: Cyber Security in Industry 4.0
Penulis: Charles R. Vorst, MM., BCCS, CERG, ERMCP, QCRO, QRGP, CCGO, CGOP – Sekretaris Jenderal IRMAPA.
IRMAPA kembali mengadakan Roundtable Discussion bagi para anggotanya pada hari Selasa, 12 Maret 2019, kali ini dengan topik “Cyber Security in Industry 4.0”. Acara berlangsung di Hotel Sultan, Jakarta, disponsori oleh AIG Indonesia. Diawali dengan opening dari President Director AIG Indonesia, Rob Logie, yang menyampaikan pentingnya bagi para praktisi memahami cyber risk management terlebih dalam menyongsong era digital dalam industri 4.0, dan sambutan dari Sekretaris Jenderal IRMAPA, Charles R. Vorst, yang menekankan peran praktisi manajemen risiko dalam membantu pimpinan organisasi dalam mengantisipasi berbagai perubahan businiess landscape terkait perkembangan teknologi, diskusi dipandu oleh dua orang narasumber, yaitu Obrina Candra Brilliyant, Head of Cyber Security Program pada Sekolah Tinggi Sandi Negara bentukan Badan Siber dan Sandi Negara (BSSN), serta Liam Pomfret, AIG Cyber Leader untuk regional Asia Tenggara.
Obrina dalam paparannya menekankan bahwa cyber criminal dewasa ini umumnya merupakan sekelompok kriminal yang terorganisasi dalam sebuah organisasi kriminal yang beralih rupa dari organisasi kriminal konvensional yang kini merambah dunia digital. Lebih lanjut, disampaikan juga bahwa risiko siber sebenarnya berkaitan erat dengan 3 (tiga) jenis risiko yaitu (a) risiko teknologi yang berasal dari kegagalan aspek teknologi dalam melindungi aset informasi; (b) risiko operasional yang berkaitan dengan proses bisnis dan manusia yang menjadi loophole pada keamanan siber; serta (c) risiko fraud/kejahatan yang berasal dari internal maupun eksternal perusahaan. Terkait hal ini, Obrina menyampaikan bahwa organisasi hendaknya membangun daya tahan terhadap risiko siber, seperti melakukan tes penetrasi secara reguler, menerapkan kerangka kerja teruji yang diadopsi dari standar praktik terbaik seperti ISO 27001 atau COBIT 5, serta melakukan asesmen secara reguler. Selain itu, organisasi hendaknya juga berkolaborasi dengan sesama pelaku industri untuk belajar dalam mengantisipasi dan menangani ancaman dan serangan siber, termasuk di dalamnya memanfaatkan Pusat Kontak Siber BSSN untuk mendapatkan bantuan.
Di sisi lain, Liam menyampaikan produk layanan bagi pelaku industri yang sifatnya membantu organisasi ketika terjadi serangan siber, baik dalam hal analisis forensik sistem untuk menentukan celah yang menjadi pintu masuk serangan dan memperbaikinya, serta recovery data yang hilang akibat serangan siber, maupun dalam bentuk pendampingan bagi organisasi dalam berkomunikasi dengan para pemangku kepentingan, termasuk di dalamnya merumuskan press release, ketika terjadi serangan siber, hingga pada ganti rugi yang diderita organisasi akibat kehilangan kemampuannya untuk memenuhi ketentuan regulasi akibat terjadinya serangan siber tersebut maupun monitoring lalu lintas data yang hilang yang dimanfaatkan oleh pihak yang melakukan serangan siber.
Sebagai catatan akhir, penulis ingin berbagi beberapa hal yang penulis sarikan dari diskusi:
- Sangat penting bagi pimpinan organisasi dan praktisi bisnis untuk memiliki pemahaman mengenai risiko siber dan pengelolaannya mengingat dunia siber dan teknologi digital, terlebih dalam konteks industri 4.0, akan semakin intens keterlibatannya dalam bisnis organisasi;
- Sangat penting bagi praktisi manajemen risiko untuk memiliki pemahaman mengenai risiko siber dan pengelolaannya mengingat baik perkembangan maupun pemanfaatan dunia siber dan teknologi digital, maupun risiko yang melekat di dalamnya, terlebih dalam konteks industri 4.0, terjadi, muncul, atau berubah dengan sangat cepat;
- Sangat penting bagi para profesional di berbagai bidang untuk memiliki pemahaman mengenai risiko siber dan pengelolaannya mengingat aspek proses bisnis dan manusia menjadi salah satu faktor penentu keberhasilan keamanan siber yang dibangun organisasi.
Akhir kata, 20 tahun lalu di tahun 1999 Bill Gates pernah mengemukakan sebuah essaynya, ”Information technology and business are becoming inextricably interwoven. I don’t think anybody can talk meaningfully about one without the talking about the other.” Apa yang disampaikan Bill Gates semakin nyata dan relevan dewasa ini. Setiap organisasi perlu memahami makna perkataan tersebut serta implikasi bagi bisnis yang dijalankan, dan segera melakukan perubahan yang diperlukan agar dapat tetap eksis dalam persaingan di tengah perubahan jaman memasuki era industri 4.0. Meski demikian menurut penulis, berubah saja tidak akan cukup, bila tanpa diiringi dengan kemampuan untuk memahami dan mengelola risiko yang muncul dari perubahan tersebut. Untuk itu, mari kita sambut kehadiran Industri 4.0 dengan kesiapan kita untuk mengantisipasi risiko yang datang bersamanya..!

– Para panelis didampingi moderator dalam diskusi tentang “Cyber Security in Industry 4.0” –
– Sesi foto bersama acara Rountable Discussion IRMAPA, 12 Maret 2019 –